
不正アクセスはどこから入られたのか 公式の発表の文で読む
公開: / 最終更新: / 書いた人:インシデントレーダー編集部
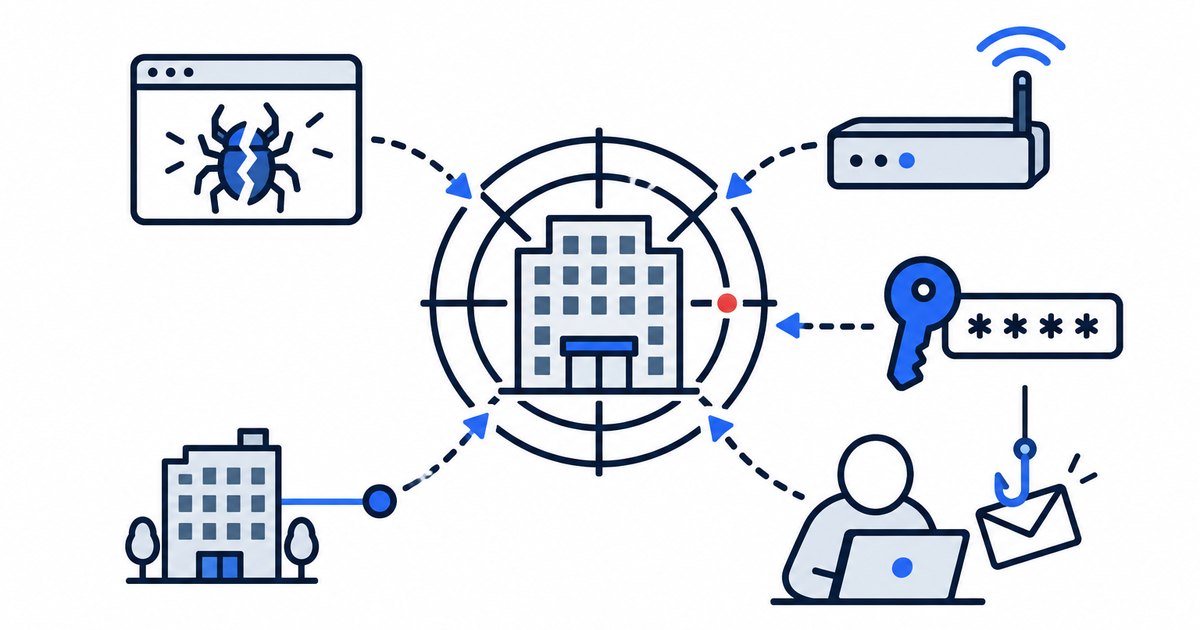
この記事のまとめ
入られた経路や原因が公式の発表に書かれていた30社・団体の文を、発表のまま載せています。
この記事で数えたもの:このサイトに収録した事件のうち、2026年10月10日の時点で公式の発表に入られた経路や原因が書かれていたもの(2026年10月10日に読んだもの)。
不正アクセスや情報の漏えいを公表した会社・団体のうち、どこから・どうやって入られたのかを公式の発表に書いている30社・団体の文を抜き出しました。
かぎかっこの中は、各社の発表の文そのままです(改行と空白だけ詰めています)。見出しは、発表の文に書かれている言葉(「脆弱性」「認証情報」「委託先」など)で分けたもので、このサイトでは言い換えも、各社の対応の良し悪しの評価もしていません。どの文も、出典のページに原文があります。
1. 「脆弱性」「不備」と書かれた発表
公式の発表が、入られた原因をソフトウェアや機器の脆弱性、システムの不備と書いているものです。
他社が作ったソフトウェア・ツール
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| KDDI株式会社 | 2026年6月23日 | 「本件不正アクセスは、当社が本システムの一部として導入していた第三者製のソフトウェア(以下本ソフトウェア)の脆弱性(以下本脆弱性)を悪用されたことによるもので」 「本脆弱性は当社確認のタイミングとなる2026年6月17日時点では、本ソフトウェアベンダーが認識していない脆弱性でした。」 [出典] |
| 株式会社VOISING | 2026年8月18日 | 「当社が利用するBIツール(ビジネスインテリジェンスツール)の脆弱性を悪用されたことが原因です。」 「本件は、BIツールに存在した既知の脆弱性に対する修正の適用が、脆弱性情報の公開から攻撃までの時間軸に間に合わなかったことが直接の原因です。」 [出典] |
| GMOリサーチ&AI株式会社 | 2026年10月5日 | 「第三者が、当社サイトで使用していたソフトウェアの脆弱性を悪用して侵入したことを確認しております。」 [出典] |
外とつなぐ通信機器(VPN など)
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| デジタル庁 | 2026年9月11日 | 「第三者がネットワーク接続機器(VPN)の脆弱性を利用してシステムに侵入し、不正アクセスを行っていたことが判明しました。」 [出典] |
| 日本医科大学武蔵小杉病院 | 2026年2月13日 | 「侵入経路:医療機器保守用VPN装置の脆弱性を悪用した不正アクセス。」 [出典] |
| 株式会社あなぶきハウジングサービス | 2026年2月3日 | 「本件の発生原因はグループ会社におけるネットワーク機器の脆弱性を突かれてランサムウェアの侵入を許し、またその後の横展開を抑止できなかったことでした。」 [出典] |
自社のシステム・サービスの機能や仕様
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 株式会社Helpfeel | 2026年9月16日 | 「「Gyazo」の画像アップロードサーバーに存在した脆弱性を悪用し、第三者が当社のシステム上で任意のコマンドを実行する不正アクセスが発生しました。」 [出典] |
| 株式会社リクルート | 2026年10月3日 | 「【原因】システムの一部機能における仕様の不備を突いた第三者の不正アクセス」 [出典] |
| ディップ株式会社 | 2026年10月9日 | 「システムの一部機能における仕様の不備を突いた、海外からの不正アクセスによるものと確認しております。」 [出典] |
| コミューン株式会社 | 2026年10月9日 | 「外部の第三者が当社システムの不備を突き、不正アクセスを行ったことが判明しております。」 「具体的には、非公開コミュニティの招待リンクを不正に取得して一般会員として登録したほか、管理者になりすまして会員情報の閲覧・取得やデータの上書きを行いました。」 [出典] |
| 株式会社アドベンチャー | 2026年10月9日 | 「原因:業務管理システムの脆弱性を悪用されたもの」 [出典] |
2. ID・パスワード・認証情報が使われたと書かれた発表
公式の発表が、正規の ID・パスワードや認証情報が使われて入られたと書いているものです。誰のアカウントだったかで分けています。
会社・社員のアカウント
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 株式会社マネーフォワード | 2026年5月1日 | 「当社がソフトウェア開発およびシステム管理に利用している『GitHub』※1の認証情報が漏えいし、これを用いた第三者による不正なアクセスが発生し」 [出典] |
| 株式会社CAMPFIRE | 2026年4月3日 | 「弊社従業員が発行したGitHub認証情報が、従業員が個人開発で利用していたサーバー上に意図せずアップロードされ、第三者に不正利用されたことが確認されました。」 [出典] |
| 株式会社メディカ出版 | 2026年3月13日 | 「第三者が正規のアカウント情報を用いて弊社の社内ネットワークに侵入したことを起点として発生したものであることが確認されました。」 「認証情報の漏洩経路については、当該時点で取得可能であったログ等の情報を基に調査を行いましたが、特定には至っておりません。」 [出典] |
| 株式会社日本資産総研(株式会社青山財産ネットワークスのグループ会社) | 2026年5月14日 | 「第三者が何らかの方法を用いて認証情報を窃取した上で弊社サーバ環境に不正にアクセスし、ランサムウェアを実行したことを確認いたしました。」 [出典] |
| 株式会社阿波銀行 | 2026年4月3日 | 「何者かがID・パスワード等を不正に利用し、外部から当行のテスト環境にアクセスしたことが直接的な原因ですが、調査の結果、以下のとおり、当行における管理態勢上の不備も判明しております。」 「本件テスト環境は、システム開発やテスト等の目的が完了した時点で廃止するべきであったが、その後も、AI活用のシステム高度化作業等のために利用されていた。」 [出典] |
| 中部電力株式会社 | 2026年8月4日 | 「当社が利用する一部のシステムに係る資格情報が不正に利用され」 [出典] |
| 株式会社日経BP | 2026年10月4日 | 「不正アクセスされた従業員は、日本経済新聞社社員のメールアドレスで届いたフィッシングメールから、認証情報を入手されました。」 [出典] |
| 株式会社日本経済新聞社 | 2026年10月4日 | 「第三者が不正にログインしたとみられます。」 [出典] |
| ウイングアーク1st株式会社 | 2026年10月8日 | 「コミューン社の調査により、当該サイトの管理者アカウントが不正に利用され、一部の会員情報が取得・閲覧された可能性があるとの報告を受けています。」 [出典] |
利用者(会員・お客さま企業)のアカウント
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| エン株式会社 | 2026年6月5日 | 「外部から不正に取得されたと思われるID(メールアドレス)およびパスワードを使った不正ログイン(リスト型アカウントハッキング※)が発生し」 「現時点で当社内からIDやパスワードが流出した事実は確認しておりません。」 [出典] |
| 株式会社いえらぶGROUP | 2026年4月8日 | 「攻撃者はインフォスティーラー等を用い、当社クライアントのアカウント情報を窃取していた可能性が高いことが判明しております。」 [出典] |
| 株式会社チャーム | 2026年8月13日 | 「不正ログインに使用されたメールアドレスおよびパスワードの入手経路は、現時点では特定に至っておりません。」 [出典] |
3. 社員の操作や端末が起点になったと書かれた発表
公式の発表(調査報告を含む)が、社員の操作や社員の端末から始まったと書いているものです。
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 株式会社はてな | 2026年4月24日 | 「当該従業員が「捜査協力」を優先し、振込及び資金移動に関する通常の業務フローや情報セキュリティに関する会社のルールを遵守しなかったこと、当社のオンラインバンキングの権限設定や経理体制の整備に問題があったこと等が指摘されております。」 [出典] |
| 株式会社UPSIDER | 2026年4月1日 | 「不正アクセスの原因:当該パッケージを通じて開発用端末が侵害され、これを経由してシステム内部へのアクセスが可能となったためです。」 [出典] |
| 株式会社CAMPFIRE | 2026年4月3日 | 「認証情報の管理および権限設計に関する弊社の仕組み・運用ルールが十分でなかった点について重く受け止めております。」 [出典] |
4. 委託先のシステムからと書かれた発表
公式の発表が、仕事を頼んでいた会社(委託先)のシステムへの不正アクセスと書いているものです。
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 大和証券株式会社 | 2026年10月5日 | 「当社は2026年10月3日、SC社から、同社サーバーへの不正アクセスにより、当社のお客様情報へのアクセスおよび取得の形跡が確認された旨連絡を受けました。」 「当社は委託先の選定・管理に関するルールに基づいてSC社を選定・管理していましたが、本件を踏まえ、既存の委託先の点検を進めております。」 [出典] |
| 損害保険ジャパン株式会社 | 2026年10月7日 | 「第三者がi-askの管理サイトに不正にログインし、不正なプログラムを設置したうえで、同一サーバ上の利用企業様のシステム環境のデータベースからお問い合わせ情報を取得された可能性があることを確認しております。」 [出典] |
| LINEヤフー株式会社 | 2026年10月9日 | 「本件は、コミューン株式会社が提供するシステム上の不備が第三者に悪用されたことにより発生したものです。」 [出典] |
| 森永乳業株式会社 | 2026年10月9日 | 「本件は、コミューン株式会社が提供するシステム上の複数の不備が第三者に悪用されたことにより発生したもので、当社側の設定や運用上の不備に起因するものではないことが確認されています。」 [出典] |
| VALX株式会社 | 2026年10月8日 | 「同社の調査により、本件は当社側の設定や運用上の不備に起因するものではないことが確認されています。」 「一方で、当社としても、委託先のシステムを利用してサービスを提供する立場として、今回の事態を重く受け止めております。」 [出典] |
この記事について
このサイトに収録した事件のうち、2026年10月10日の時点で公式の発表に入られた経路や原因が書かれていたものから抜き出しました。原因を「調査中」としている発表や、書いていない発表は載せていません。続報で原因が書き足されたら、この記事も直します。
引用した公式の発表
本文で文を引いた発表です。各事件のそのほかの出典は、それぞれの事件のページにあります。
- KDDI株式会社(2026年7月6日)
- 株式会社VOISING(2026年9月30日)
- GMOリサーチ&AI株式会社(2026年10月5日)
- デジタル庁(2026年9月11日)
- 日本医科大学武蔵小杉病院(2026年2月27日)
- 株式会社あなぶきハウジングサービス(2026年5月21日)
- 株式会社Helpfeel(2026年9月16日)
- 株式会社リクルート(2026年10月3日)
- ディップ株式会社(2026年10月9日)
- コミューン株式会社(2026年10月9日)
- 株式会社アドベンチャー(2026年10月9日)
- 株式会社マネーフォワード(2026年5月1日)
- 株式会社CAMPFIRE(2026年6月2日)
- 株式会社メディカ出版(2026年5月13日)
- 株式会社日本資産総研(株式会社青山財産ネットワークスのグループ会社)(2026年7月31日)
- 株式会社阿波銀行(2026年6月3日)
- 中部電力株式会社(2026年8月4日)
- 株式会社日経BP(2026年10月4日)
- 株式会社日本経済新聞社(2026年10月4日)
- ウイングアーク1st株式会社(2026年10月8日)
- エン株式会社(2026年6月5日)
- 株式会社いえらぶGROUP(2026年4月30日)
- 株式会社チャーム(2026年9月2日)
- 株式会社はてな(2026年7月24日)
- 株式会社UPSIDER(2026年6月12日)
- 大和証券株式会社(2026年10月5日)
- 損害保険ジャパン株式会社(2026年10月6日)
- LINEヤフー株式会社(2026年10月9日)
- 森永乳業株式会社(2026年10月9日)
- VALX株式会社(2026年10月8日)
誤りに気づいたら訂正の申し出からお知らせください。