
パスワードが平文で盗まれるとは? 公式の発表と資料の文で読む
公開: / 最終更新: / 書いた人:インシデントレーダー編集部
この記事のまとめ
盗まれた情報にパスワードが入っていた12社・団体の公式の発表のうち、保存の形が書かれていたのは11件でした。それぞれの文を発表のまま載せ、平文・暗号化・ハッシュの違いと、使っている人・運営する側がすることを、公式の資料の文で説明しています。
この記事で数えたもの:このサイトに収録した事件のうち、漏えいした(またはそのおそれがある)情報にパスワードが入っていた12社・団体の公式の発表(2026年10月16日に読んだもの)。
不正アクセスの発表に「パスワード」が入っていても、それが「そのまま読める形(平文)」だったのか、「暗号化」だったのか、「ハッシュ」だったのかで、漏れたあとの危うさは変わります。
この記事では、まず平文・暗号化・ハッシュの違いを公式の資料の文で説明し、次に、盗まれた情報にパスワードが入っていた12社・団体の発表から、保存の形について書かれた文を抜き出します。最後に、使っている人と運営する側がすることを、公式の資料の文で並べます。
かぎかっこの中は、各社の発表や資料の文そのままです(改行と空白だけ詰めています)。英語の資料は原文を載せ、このサイトの訳を添えています。各社の対応について、このサイトでは言い換えも、良し悪しの評価もしていません。
1. 平文・暗号化・ハッシュの違い
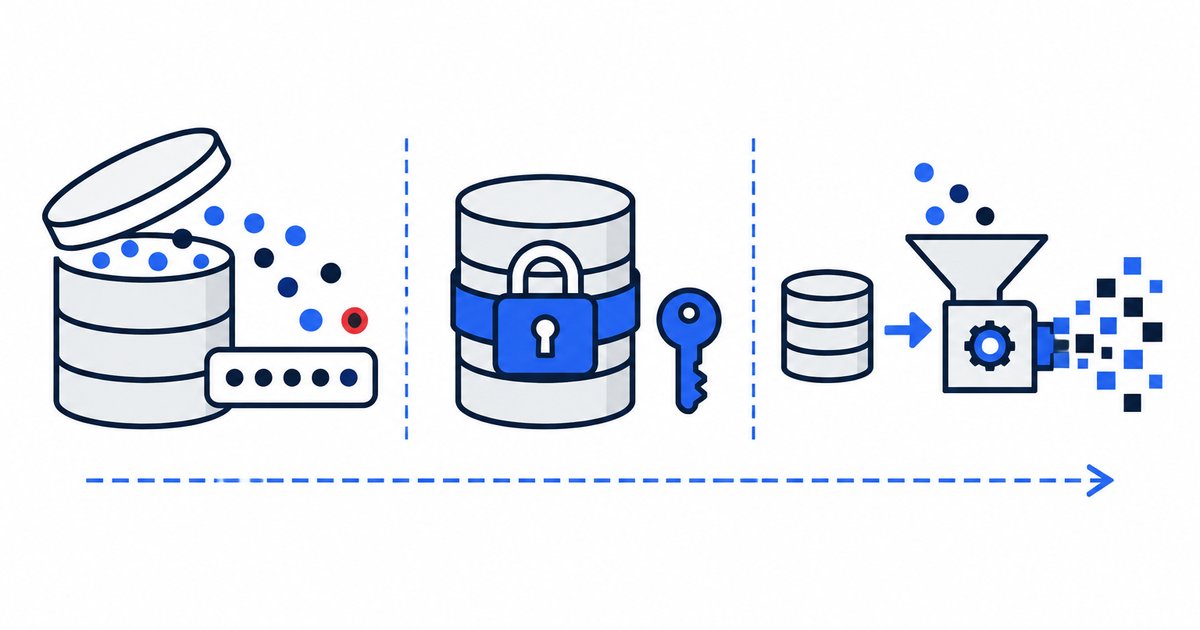
サービスにパスワードを登録すると、サービスの側はログインのたびに照らし合わせるため、何らかの形でそれを持っておきます。その持ち方は大きく3つに分かれます。どの形かで、盗まれたあとに起きることが変わります。
平文:登録したパスワードが、そのまま読める文字で保存されている形。盗まれたら、その文字列でそのままログインできます。
暗号化:鍵を使って読めない形にしたもの。鍵があれば元に戻せるように作られているので、鍵も一緒に盗まれれば平文と同じことになります。
ハッシュ:元に戻せない計算で、別の文字列に変えたもの。ログインのときは入力されたパスワードを同じ計算にかけて比べます。ただし、短いパスワードやよく使われるパスワードは、候補を片っ端から計算して当てられることがあります。
例:パスワードを「sakura2026」で登録したとき、サービスの側に入る値
同じパスワード(「sakura2026」は説明のための架空のものです)でも、保存の形によって、サービスのデータベースに入る値と、盗んだ人にできることがまったく違います。下の値は、この記事のために手元のパソコンで実際に計算したものです。
| 保存の形 | データベースに入る値 | 盗んだ人にできること |
|---|---|---|
| 平文 | sakura2026 | そのまま読めるので、すぐにログインできる。同じパスワードを使っているほかのサービスにも入れる。 |
| 暗号化(AES-256) | VEOI67wtn59aZbWtQUdMZQ== | このままでは読めない。ただし、サーバーにある鍵も一緒に盗めば、計算1回で sakura2026 に戻せる。 |
| ハッシュ(SHA-256・ソルトなし) | 3decd4ab19dee100…acf2ab(64文字) | 元には戻せない。ただし、同じ入力からは毎回同じ値になるので、よく使われるパスワードを先に計算して並べた表と照らせば当てられる。同じ値の人どうしは、同じパスワードだと一目で分かる。 |
| ハッシュ(bcrypt・ソルトとストレッチングあり) | $2y$12$yvBsgQCzwRhZ…(60文字)同じパスワードをもう一度保存すると $2y$12$iCtUn7H2JtiX… | 元に戻せないうえ、利用者ごとに違う値になるので、表を使った当て方が効かない。1回の計算もわざと遅くしてあるので、片っ端から試すのに長い時間がかかる。 |
手元のパソコンで測ると、ソルトなしの SHA-256 は10万回の計算が約0.05秒で終わったのに対し、bcrypt(強さ12)は1回の計算に約0.23秒かかりました。片っ端から試す人にとっては、1つの候補を試す時間が数十万倍に延びる計算です(パソコンの性能で変わります)。
言葉の例
ソルト:パスワードに、利用者ごとに違うでたらめな文字列を足してから計算すること。上の表の bcrypt の値が、同じ「sakura2026」なのに毎回違うのはこのためです。
ストレッチング:計算をわざと何千回・何万回と繰り返して、1回の確かめを遅くすること。正しい利用者のログインは0.2秒ほど待つだけですが、何億もの候補を試す人には大きな壁になります。
辞書攻撃:「password」「123456」「sakura2026」のような、よく使われる言葉やその組み合わせを順に計算して、盗んだハッシュと同じ値を探すこと。
パスワードリスト攻撃:A というサービスから漏れた「メールアドレスと sakura2026」の組を、そのまま B や C のサービスのログイン画面に入れて試すこと。使い回しをしていると、漏れていない B や C にも入られます。
この3つの形の説明の根拠は、次の公式の資料の文です。
平文:盗まれたら、そのまま使われる
IPA(情報処理推進機構)は、ウェブサイトの運営者向けの資料で、保存したパスワードが漏れたときのことを次のように書いています。
「ウェブサイト内で保管したパスワードがSQLインジェクション攻撃などにより外部に漏洩した場合、パスワードリスト攻撃等の不正ログインに悪用される可能性が高くなります。」
IPA「安全なウェブサイトの作り方 改訂第7版」(2.5 パスワードに関する対策)
“Passwords should never be stored in plain text.”
(このサイトの訳)「パスワードは決して平文で保存してはいけません。」
OWASP Cheat Sheet Series「Password Storage Cheat Sheet」(Introduction)
暗号化:鍵があれば元に戻せる
暗号化は、あとで元に戻すための仕組みです。パスワードの保存の仕方をまとめた OWASP(ウェブのセキュリティの国際的な非営利団体)の資料は、次のように書いています。
“Since encryption is a two-way function , attackers can retrieve the original plaintext from the encrypted data.”
(このサイトの訳)「暗号化は双方向の関数なので、攻撃者は暗号化されたデータから元の平文を取り出せます。」
OWASP Cheat Sheet Series「Password Storage Cheat Sheet」(Hashing vs Encryption)
個人情報保護委員会は、漏えいしても報告がいらない「高度な暗号化」に当たる条件として、暗号の強さだけでなく、元に戻すための鍵の管理を挙げています。
「暗号化等の技術的措置が講じられた情報を見読可能な状態にするための手段が適切に管理されているといえるためには、①暗号化した情報と復号鍵を分離するとともに復号鍵自体の漏えいを防止する適切な措置を講じていること、②遠隔操作により暗号化された情報若しくは復号鍵を削除する機能を備えていること、又は③第三者が復号鍵を行使できないように設計されていることのいずれかの要件を満たすことが必要と解されます。」
個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」(Q6-19)
ハッシュ:元に戻せない。ただし弱いパスワードは当てられる
「このため、万一パスワード情報が漏洩した場合でも直ちに悪用されることのないように、パスワードを保護した形で保管します。」
「この目的のためには、パスワードのハッシュ値(暗号論的ハッシュ関数により計算)の形で保管することが一般的に行われています。」
「ハッシュ値から平文文字列を復元することは一般的には困難ですが、弱いパスワードの場合は辞書攻撃により元のパスワードを復元できてしまいますし、複数の同じハッシュ値を探すことで、同一の弱いパスワードをつけているアカウントを簡単に見つけることができてしまいます。」
IPA「安全なウェブサイトの作り方 改訂第7版」(2.5 パスワードに関する対策)
“Even if an attacker obtains the hashed password, they cannot use it to log in as the victim.”
(このサイトの訳)「攻撃者がハッシュ化されたパスワードを手に入れても、それを使って被害者としてログインすることはできません。」
OWASP Cheat Sheet Series「Password Storage Cheat Sheet」(Hashing vs Encryption)
送るときの形も別にある
ここまでは保存の形の話です。ログインの画面からサーバーへ送る途中で読まれないかは、通信の暗号化(https)の話で、保存の形とは別です。
「通信や情報が暗号化されていない場合、盗聴によって取得された情報が悪用され、なりすまし等につながる可能性があります。」
「パスワードでログインするページや、個人情報を登録するページ、また、秘密にするべき情報を表示する画面のページは、https://で始まるURLとして、通信経路を暗号化することをお勧めします。」
IPA「安全なウェブサイトの作り方 改訂第7版」(2.3 ネットワーク盗聴への対策)
2. 各社の発表に書かれていた保存の形
このサイトに収録した事件のうち、漏えいした(またはそのおそれがある)情報にパスワードが入っていたのは12社・団体です。そのうち、パスワードの保存の形が発表に書かれていたのは11件でした。見出しは、発表の文にある言葉で分けただけです。
2-1. 「ハッシュ」「復元できない形式」と書かれた発表
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 株式会社Helpfeel | 2026年9月16日 | 「パスワードのハッシュ値」 [出典] |
| タイムズモビリティ株式会社(パーク24グループ) | 2026年9月25日 | 「パスワードは復元できない形式で保管しており、現時点でパスワードそのものが第三者に認識可能な状態で漏えいした事実は確認されておりません。」 [出典] |
| さくらインターネット株式会社 | 2026年8月17日 | 「ハッシュ化されたパスワード情報とは、元のパスワードをそのまま保存したものではなく、元のパスワードの推測や復元が困難となるように加工されたデータです。」 「これらのパスワードは、前項に記載した30アカウントのハッシュ化された会員IDのパスワード情報とは異なり、ハッシュ化されていないものです。」 [出典] |
| 株式会社チャーム | 2026年8月13日 | 「お客様が設定したパスワードに戻すことが出来ない形式のデータ(ハッシュ値)」 「パスワードの文字列そのものではありません。」 [出典] |
| 株式会社アドベンチャー | 2026年10月9日 | 「ログインパスワードは、元のパスワードに戻すことが困難な形(ハッシュ化)に変換して保存しておりましたが、解析によりパスワードが判明し、skyticketや、同じパスワードをお使いの他のサービスへの不正ログインに悪用されるおそれがあります。」 [出典] |
2-2. 「暗号化」と書かれた発表
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 株式会社Eストアー | 2026年8月1日 | 「会員ID・パスワードは暗号化された状態で管理しており、現時点では悪用される可能性は低いと判断しております。」 「本件では会員IDおよびパスワードが漏えいしております。」 [出典] |
| GMOリサーチ&AI株式会社 | 2026年10月5日 | 「パスワード(暗号化されたもの)」 [出典] |
| 株式会社アズマ | 2026年10月8日 | 「ログインパスワード(暗号化して保存しており、元のパスワードそのものは保存しておりません)」 [出典] |
| Lili(運営事務局) | 2026年10月14日 | 「Liliでは、パスワードを暗号化して保存しておりましたが、攻撃者がパスワードを元に戻すためのプログラムをサーバー上に設置していたことを確認しており、平文での流出可能性が高いものと考えております。」 「攻撃者は、会員のパスワードを読み取るためのプログラムをサーバー上に設置していました。」 [出典] |
2-3. 「ハッシュ」と「暗号化」の両方の言葉がある発表
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| KDDI株式会社 | 2026年6月23日 | 「パスワードには、ハッシュ化・暗号化されたものも含みます。」 「なお、本システムに関する技術的な防御措置は実施しておりますが、本件不正アクセスによりお客さまのメールアドレスおよびパスワードが第三者に不正取得されている可能性があります。」 [出典] |
| 株式会社ライドオンエクスプレスホールディングス | 2026年10月13日 | 「パスワードのハッシュ値」 「パスワードは暗号化されており、そのままでは読み取りできない情報です。」 [出典] |
2-4. 保存の形が書かれていなかった発表
2026年10月16日に読んだ時点の発表の本文に、「ハッシュ」「暗号」「復元」「平文」「元に戻」のどの言葉も無かったものです。
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| ソースネクスト株式会社 | 2026年10月15日 | 「流出した可能性のあるメールアドレスとパスワードの組み合わせを用いて、第三者が他のサービスへのログインを試みるおそれがございます。」 [出典] |
3. 発表の中の「ほかのサービスのパスワード」へのお願い
同じパスワードをほかのサービスでも使っている人に、そちらの変更を呼びかける文があったのは、次の8件です。
| 会社・団体 | 最初の公表日 | 公式の発表の文 |
|---|---|---|
| 株式会社Eストアー | 2026年8月1日 | 「パスワードはサービスごとに異なる推測されにくいものとし、可能な場合は多要素認証をご利用ください。」 [出典] |
| 株式会社チャーム | 2026年8月13日 | 「チャーム本店と同一または類似したID・パスワードを他のサービスでもご利用の場合は、第三者による不正ログインを防止するため、他のサービスについて異なるパスワードへの変更をお願いいたします。」 [出典] |
| 株式会社Helpfeel | 2026年9月16日 | 「また、「Gyazo」と同一または類似のパスワードを他のサービスでも使用している場合には、当該サービスのパスワードについても変更をお願いいたします。」 [出典] |
| GMOリサーチ&AI株式会社 | 2026年10月5日 | 「前述の通り、パスワードは暗号化されておりますが、念のため、infoQと同じパスワードを他のサービスでもお使いの場合は、そのサービスのパスワードを変更されることをお勧めします。」 [出典] |
| 株式会社アズマ | 2026年10月8日 | 「また、当ショップと同じメールアドレス・パスワードの組み合わせを他のサービスでもご利用の場合は、そちらのパスワードもあわせて変更をお願いいたします。」 [出典] |
| 株式会社アドベンチャー | 2026年10月9日 | 「他のサービスで同じパスワードをお使いの場合は、そちらも変更してください。」 [出典] |
| Lili(運営事務局) | 2026年10月14日 | 「Liliでお使いのパスワード(退会された方は、ご利用当時のパスワード)と同じものをほかのサービスでも使っている場合は、そちらのパスワードも必ず変更してください(メール、SNS、ECサイト、ネットバンキングなど)。」 [出典] |
| ソースネクスト株式会社 | 2026年10月15日 | 「当社サービスと同じ組み合わせを他のサービスでもご利用の場合は、不正ログインの被害を防ぐため、該当するサービスのパスワードもご変更いただきますようお願いいたします。」 [出典] |
4. 使っている人がすること
使う側からは、サービスがパスワードをどの形で保存しているかは選べません。どの形で漏れても困らないようにしておくのが、使う側にできることです。総務省の「国民のためのサイバーセキュリティサイト」は、次の3つを挙げています。
ほかのサービスと同じパスワードにしない
「パスワードはできる限り、複数のサービスで使い回さないようにしましょう。」
「サービスから流出したアカウント情報を使って、他のサービスへの不正ログインを試す攻撃の手口が知られています。」
総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」
「なお、各サービスごとに異なる充分に安全なパスワードを覚えておくのは大変なので、パスワードを覚える必要のない、パスワード管理ツールを使うことも推奨されます。」
総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」
例:ネットショップは「sakura2026」、銀行は「sakura2026bank」のように、末尾だけ変えるのも避けます。1つが漏れると、ほかも予想されやすくなるためです。パスワード管理アプリに、サービスごとにでたらめな長い文字列を作らせて覚えさせるのが手軽です。
2段階認証・多要素認証を使う
パスワードのほかにもう1つ確かめる仕組みがあれば、パスワードが漏れても、それだけではログインされにくくなります。例:パスワードを入れたあと、スマホの認証アプリに出る6桁の数字(30秒ごとに変わる)を入れる。盗んだ人は「sakura2026」を知っていても、そのスマホが無ければ入れません。
「さらに、可能であれば多要素認証を活用して、ログイン時のセキュリティを強化します。」
「多要素認証は、パスワード以外の認証方法(例えば、ショートメッセージで送られた数字を入力する、など)を追加することで、不正アクセスを防ぐ効果があります。」
総務省 国民のためのサイバーセキュリティサイト「サイバーセキュリティ初心者のための三原則」
「利用者認証を2回に分けて行うもの。」
「一方、異なる要素を組み合わせて2回認証を行う場合は二要素認証とも言います。」
「同じ要素2回よりは異なる要素2回の方がセキュリティレベルは高くなります。」
総務省 国民のためのサイバーセキュリティサイト「用語集(な行)」(二段階認証)
漏れたと知らされたら、すぐ変える
「実際にパスワードを破られアカウントが乗っ取られる等のサービス側から流出した事実がない場合は、パスワードを変更する必要はありません。」
「また、日本においても、内閣サイバーセキュリティセンター(NISC)から、パスワードを定期変更する必要はなく、流出時に速やかに変更する旨が示されています」
総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」
漏れたサービスだけでなく、同じパスワードを使っていたほかのサービスも変えます。
5. 運営する側がすること
保存はソルト付きのハッシュで、計算を遅くする
IPA の資料(2015年3月の改訂第7版)は、利用者ごとに違う文字列(ソルト)を足してからハッシュにすることと、計算をわざと遅くすること(ストレッチング)を挙げています。1章の表でいえば、いちばん下の bcrypt の形です。データベースに sakura2026 や、鍵で戻せる VEOI67wtn59aZbWtQUdMZQ== のような値が入っていたら、作り直しが必要です。
「したがって、このようなソルト付きハッシュ値の形でパスワードを保管することをお勧めします。」
「そのような遅いハッシュ関数を実現する一つの方法として、ハッシュ値をさらにハッシュ関数にかける計算を繰り返し行う方法があり、この方法はストレッチングと呼ばれています。」
「パスワードをサーバ内で保管する際は、平文ではなくソルト付きハッシュ値の形で保管する」
IPA「安全なウェブサイトの作り方 改訂第7版」(2.5 パスワードに関する対策)
どの計算方法を使うかは、新しい資料が具体的に挙げています。
“Instead, they must be protected using strong, slow hashing algorithms such as Argon2id, bcrypt, or PBKDF2.”
(このサイトの訳)「代わりに、Argon2id、bcrypt、PBKDF2 のような、強く遅いハッシュのアルゴリズムで守らなければなりません。」
OWASP Cheat Sheet Series「Password Storage Cheat Sheet」(Introduction)
“Verifiers SHALL store passwords in a form that is resistant to offline attacks. Passwords SHALL be salted and hashed using a suitable password hashing scheme.”
(このサイトの訳)「検証者(ログインを確かめる側)は、パスワードをオフラインの攻撃に耐える形で保存しなければならない。パスワードは、適切なパスワードハッシュ方式を使い、ソルトを付けてハッシュ化しなければならない。」
NIST Special Publication 800-63B(SP 800-63-4 版)(3.1.1.2 Password Verifiers)
暗号化で保存している場合、報告のいらない「高度な暗号化」に当たるかどうかは、1章の個人情報保護委員会の文のとおり、鍵の管理にもよります。
送るときは暗号化した通信路で
“Verifiers and CSPs SHALL use approved encryption and an authenticated protected channel when requesting passwords.”
(このサイトの訳)「検証者と CSP(認証の仕組みを提供する事業者)は、パスワードを求めるとき、承認された暗号化と、認証され保護された通信路を使わなければならない。」
NIST Special Publication 800-63B(SP 800-63-4 版)(3.1.1.2 Password Verifiers)
定期的な変更を強いず、漏れたものは使わせない
“Verifiers and CSPs SHALL NOT require subscribers to change passwords periodically. However, verifiers SHALL force a change if there is evidence that the authenticator has been compromised.”
(このサイトの訳)「検証者と CSP は、利用者に定期的なパスワードの変更を求めてはならない。ただし、認証の手段が破られた証拠があるときは、検証者は変更を強制しなければならない。」
“When processing a request to establish or change a password, verifiers SHALL compare the prospective secret against a blocklist that contains known commonly used, expected, or compromised passwords.”
(このサイトの訳)「パスワードの設定や変更の依頼を処理するとき、検証者は、新しいパスワードを、よく使われる・予想されやすい・漏えいしたことが知られているパスワードを入れた禁止リストと照らし合わせなければならない。」
NIST Special Publication 800-63B(SP 800-63-4 版)(3.1.1.2 Password Verifiers)
漏れたら:個人情報保護委員会への報告
個人情報保護委員会のガイドラインは、報告が必要な場合の例に、ログイン ID とパスワードの組み合わせの漏えいを挙げています。あわせて、高度な暗号化などで守られていれば報告はいらないとしています(その条件は1章の Q&A の文)。
「送金や決済機能のあるウェブサービスのログインIDとパスワードの組み合わせを含む個人データが漏えいした場合」
「漏えい等が発生し、又は発生したおそれがある個人データ又は個人情報について、高度な暗号化等の秘匿化がされている場合等、「高度な暗号化その他の個人の権利利益を保護するために必要な措置」が講じられている場合については、報告を要しない。」
個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(3-5-3-1)
この記事について
- 各社の文は、2026年10月16日に公式の発表を読んだ時点のものです。続報で書き足されたら、この記事も直します。
- 収録した事件のうち、漏えいした(またはそのおそれがある)情報の一覧にパスワードが入っていたものだけを読んでいます。全国の全事件ではありません。
- IPA・総務省・個人情報保護委員会・NIST・OWASP の文は、2026年10月16日に各ページを読んだ時点のものです。英語の訳はこのサイトの訳です。
- 各事件の経過・影響・利用者への呼びかけは、それぞれの事件のページにあります。
引用した公式の発表と資料
本文で文を引いた発表です。各事件のそのほかの出典は、それぞれの事件のページにあります。
- Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び」(2026年9月16日)
- タイムズカー「「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第2報)」(2026年9月28日)
- さくらインターネット「当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)」(2026年9月10日)
- 株式会社チャーム「不正アクセスによるシステム障害発生に関するお知らせとお詫び」(2026年8月13日)
- 株式会社アドベンチャー「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ」(2026年10月9日)
- Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(第2報)」(2026年8月2日)
- GMOリサーチ&AI「当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月5日)
- 株式会社アズマ「【重要】不正アクセスによる個人情報漏えいのおそれに関するお詫びとお知らせ」(2026年10月8日)
- Lili運営事務局「【重要】不正アクセスによる個人情報の漏えいの可能性について」(2026年10月14日)
- KDDI「ISP 事業者向けメールシステムに対する不正アクセスの発生について」(2026年6月23日)
- ライドオンエクスプレスホールディングス「サイバー攻撃による個人情報漏えいの可能性に関するお詫びとお知らせ(第3報)」(2026年10月13日)
- ソースネクスト「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」(2026年10月15日)
- IPA「安全なウェブサイトの作り方 改訂第7版」
- OWASP Cheat Sheet Series「Password Storage Cheat Sheet」
- 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」
- 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」
- 総務省 国民のためのサイバーセキュリティサイト「サイバーセキュリティ初心者のための三原則」
- 総務省 国民のためのサイバーセキュリティサイト「用語集(な行)」
- NIST Special Publication 800-63B(SP 800-63-4 版)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
誤りに気づいたら訂正の申し出からお知らせください。